Phishing-Mails erkennen: Checkliste, Beispiele und Schutzmaßnahmen
Eine Mail von der Bank, ein angeblich nicht zugestelltes Paket, eine Kontosperrungs-Warnung: Phishing-Mails sind heute leider keine Seltenheit. Kein Wunder, denn durch Online-Banking, -Shopping und Streaming-Dienste speichern wir überall persönliche Daten, Login-Zugänge und Zahlungsinformationen. Und genau auf die haben es Kriminelle bei Phishing-Angriffen abgesehen.
Was ist Phishing?
Unter Phishing versteht man eine Form des Cyberbetrugs, bei dem sich die Angreifenden als vertrauenswürdig ausgeben und gefälschte Nachrichten versenden. Ziel dabei ist es, an Zahlungsinformationen, Anmeldedaten oder andere persönliche Informationen zu gelangen.
Die häufigste Form ist der Versand von E-Mails, die von einer scheinbar vertrauenswürdigen Quelle stammen. Solche Nachrichten enthalten oft Links, die zu betrügerischen Websites führen, um bei den Betroffenen sensible Daten abzugreifen. Beim Smishing läuft der gleiche Trick über SMS. Spear-Phishing wiederum zielt gezielt auf einzelne Personen oder Unternehmen ab und wirkt dadurch besonders authentisch. Weitere Details findest Du in den ausführlichen Informationen zu Phishing-Methoden beim BSI.
Der Begriff Phishing selbst setzt sich aus den englischen Wörtern „fishing“ (Angeln) und „password“ zusammen. Damit beschreibt er das Vorgehen recht treffend: Angreifende werfen ihren Köder massenhaft aus und warten darauf, dass jemand anbeißt.
Woran erkennst Du eine Phishing-Mail?
Solche betrügerischen Nachrichten nerven und können schwerwiegende Folgen für die Betroffenen haben. Daher ist es umso wichtiger, dass Du weißt, woran Du verdächtige E-Mails erkennen kannst.
Die folgende Checkliste zeigt Dir die typischen Merkmale einer Phishing-Mail.
- Kontext: Überlege, ob Du diese Mail überhaupt erwartest und ob der Inhalt zu Deiner Situation passt. Hast Du eine Verbindung zum angeblichen Absender? Eine Mail von einem Dienst, den Du gar nicht nutzt, ist ein klares Indiz für einen Phishing-Versuch.
- Absende-Adresse: Prüfe zuerst die E-Mail-Adresse, von der die Nachricht kommt. Ist das die Adresse, die Du von diesem Absender erwarten würdest? Häufig nutzen Betrügende Zusätze wie „service“ oder „info“, um das Original glaubwürdig zu imitieren.
- Anrede: Spricht die Mail Dich persönlich mit Deinem Namen an, oder nur unpersönlich mit „Sehr geehrter Kunde“? Eine fehlende persönliche Anrede kann ein Warnsignal sein.
- Aufforderung oder Drohung: Enthält die Nachricht eine klare Aufforderung, etwas zu tun, etwa sich in einem Portal einzuloggen oder eine Zahlung vorzunehmen? Oft wird zusätzlich mit Konsequenzen gedroht, wenn Du der Aufforderung nicht nachkommst.
- Links: Phishing-Mails enthalten meist einen Link zu einer gefälschten Website. Fahre mit dem Mauszeiger über den Link, ohne zu klicken, um Dir die tatsächliche Ziel-URL anzeigen zu lassen.
- Grammatik, Rechtschreibung und Design: Nicht immer sind Phishing-Mails gut gemacht. Prüfe die Nachricht auf Fehler und darauf, ob das Design zu anderen Mails des Absenders passt. Ein Blick in den Footer der Mail kann ebenfalls helfen, eine Phishing-Mail zu erkennen. Seriöse Unternehmen geben dort Impressum, Datenschutz-Link und korrekte Kontaktdaten an.
- Unerwartete Anhänge: Enthält die Mail Anhänge, die Du nicht erwartet hast? Diese solltest Du auf keinen Fall ungeprüft öffnen.
Phishing an der Domain erkennen
Die Basis jedes Phishing-Versuchs ist eine Domain. Sie wird zum einen für die Absender-Adresse der E-Mail benötigt. Zum anderen dient sie als Adresse der gefälschten Website, auf der Du vertrauliche Daten eingeben sollst. Damit solche Domains dem Original möglichst ähnlich sehen, gibt es verschiedene Methoden:
Beim Typosquatting registrieren Angreifende Domains mit leichten Tippfehlern, sodass die Abweichungen nur bei genauem Hinschauen auffallen.
Besonders tückisch wird es, wenn dabei Buchstaben durch optisch identische Zeichen aus anderen Schriftsystemen ersetzt werden. So sehen ein kyrillisches „а“ (Unicode-Zeichen U+0430) und ein lateinisches „a“ (Unicode-Zeichen U+0061) nahezu identisch aus. Für das menschliche Auge ist der Unterschied kaum erkennbar, technisch handelt es sich aber um eine komplett andere Domain.
Beim Subdomain-Trick wird die echte Marke als Subdomain vorangestellt: inwx.de-support.com sieht seriös aus, gehört aber in Wirklichkeit zu der Domain de-support.com. Ein Blick auf die tatsächliche Domain, also den Teil direkt vor der Domain-Endung, lohnt sich also immer.
Wer Phishing erkennen will, sollte deshalb auch bei der Domain genau hinschauen. Im Zweifel hilft es, die Domain nicht über den Link in der Mail aufzurufen, sondern sie manuell in die Adresszeile einzutippen oder über eine Suchmaschine zu finden. So landest Du auf der echten Seite, statt einer Weiterleitung zu folgen.
HTTPS allein ist kein Schutz mehr.
Früher galt das Schloss-Symbol in der Browser-Leiste als Sicherheitszeichen, heute ist das allerdings kein verlässliches Indiz. Ein SSL-Zertifikat bestätigt neben der verschlüsselten Verbindung zwar auch die Identität der Domaininhabenden. Für die einfachste Zertifikatsstufe müssen sie aber lediglich den Zugriff auf die Website nachweisen, nicht die echte Identität dahinter. Auch Phishing-Seiten nutzen deshalb längst SSL-Zertifikate.
Wie kann ich die Echtheit einer Domain prüfen?
Um zu prüfen, ob eine Domain echt ist und zu dem genannten Unternehmen gehört, lohnt sich eine Whois-Abfrage. Gib die fragwürdige Domain ein und Du erhältst Informationen über die Domaininhaber:in. Gehört die Domain tatsächlich einem seriösen Unternehmen, ist dieses dort meist sichtbar.
Allerdings kann jede:r, auch betrügerische Absender:innen, die Domain-Daten mit Whois Privacy schützen lassen. So können Dritte nicht einsehen, wer die Domain registriert hat. Eine Whois-Abfrage ist daher ein hilfreiches Indiz, aber kein alleiniger Beweis. Mehr dazu, was Whois ist und welche Domain-Daten dort stehen, erfährst Du in unserem Blog.
Damit die Kontaktdaten hinter einer Domain stimmen und Betrüger:innen leichter zur Verantwortung gezogen werden können, hat die EU die NIS2-Richtlinie verabschiedet. Die Richtlinie verpflichtet Domain-Registrare sowie Registries (die Vergabestellen der Domain-Endungen), korrekte und vollständige Domainkontakt-Daten zu erheben und zu pflegen. Mehr dazu findest Du in unserem Blogbeitrag zur NIS2-Richtlinie: Was Domaininhabende wissen müssen.
Ein weiteres Indiz kann auch das Registrierungsdatum der Domain sein. Dieses ist ebenfalls in den Whois-Daten einsehbar. Ist eine Domain erst wenige Tage oder Wochen alt, obwohl das angebliche Unternehmen seit Jahren am Markt ist? Dann ist das ein deutliches Warnsignal.
Phishing-Beispiele: So sehen Fake-Mails und Fake-Domains aus
Anhand konkreter Phishing-Mail-Beispiele lässt sich am besten zeigen, worauf Du achten solltest. Die folgenden Beispiele zeigen typische Merkmale von Fake-Mails und Fake-Domains im Detail.
Beispiel 1: Gefälschte Mail mit INWX-Design
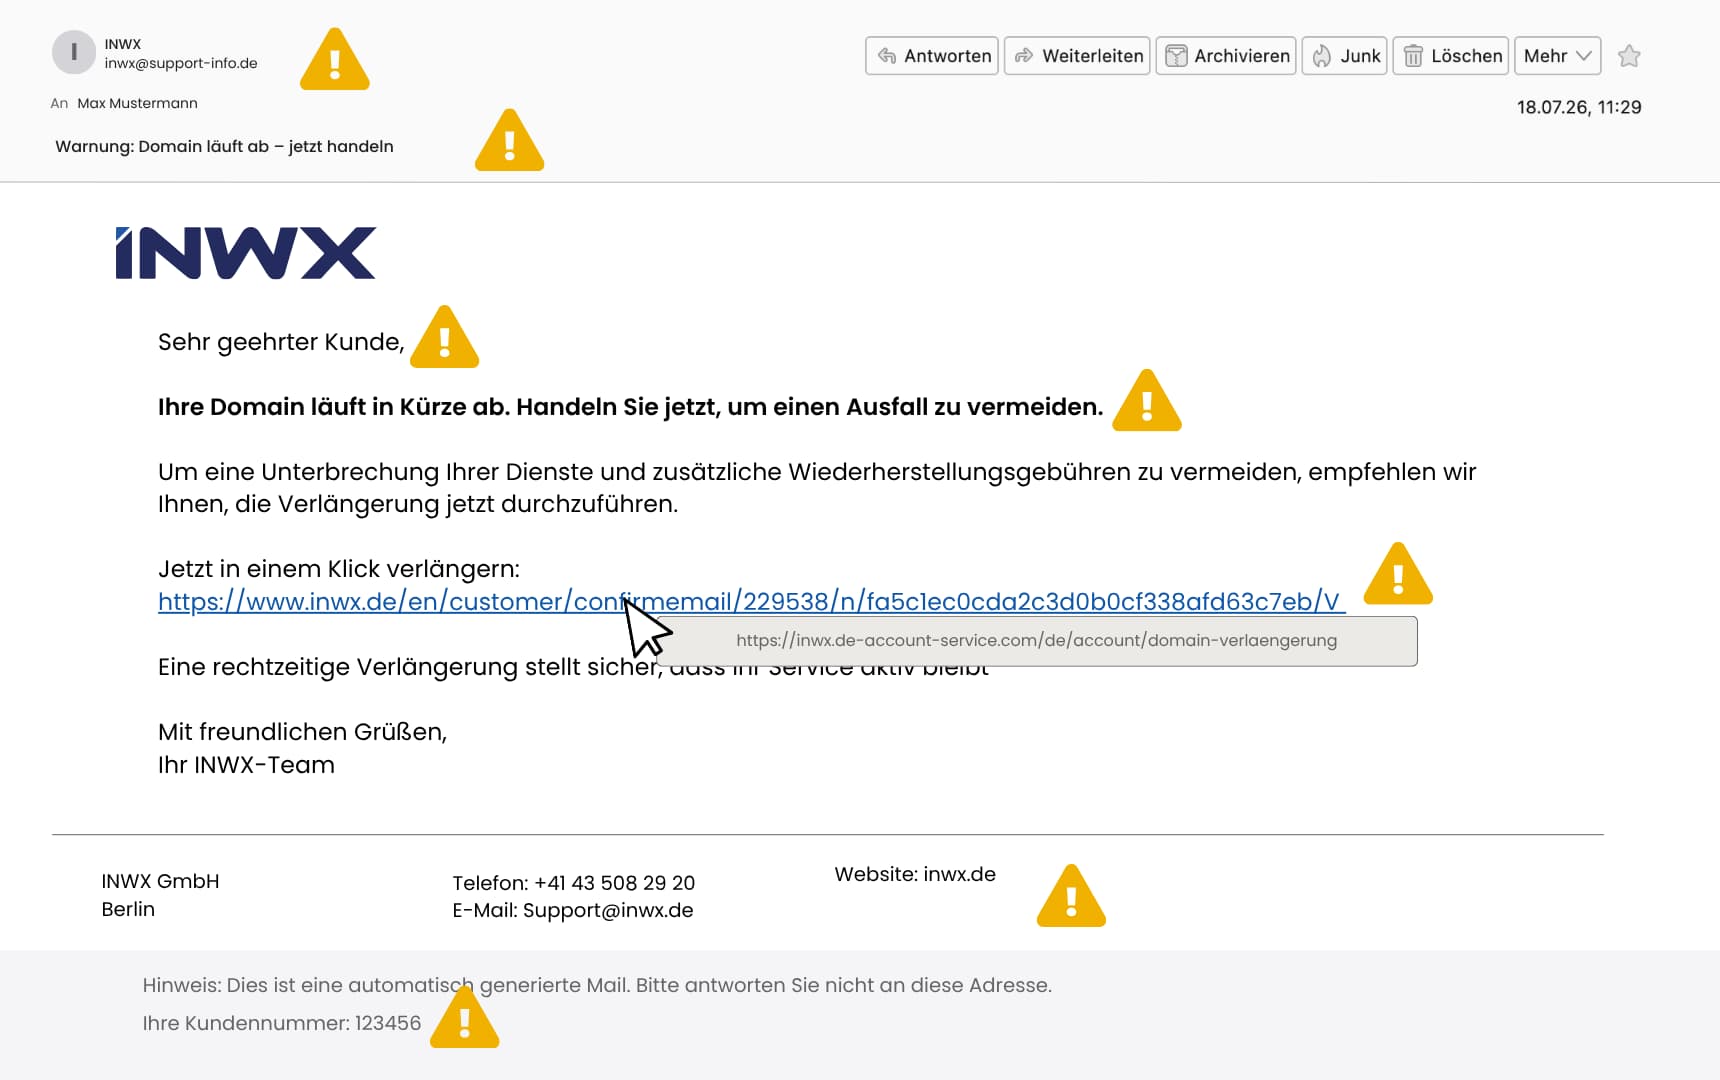
Schon die Absender-Adresse verrät den Betrugsversuch: Sie stimmt nicht mit der offiziellen INWX-Domain überein, ebenso wie die URL hinter dem Link in der Nachricht. Auch im Footer fehlen die Pflichtangaben wie Impressum und der Datenschutz-Link. Die angegebene Kundennummer ist nicht korrekt. Betreff und Mailtext setzen auf eine starke Handlungsaufforderung und eine konkrete Konsequenz, um Druck aufzubauen.
Beispiel 2: Gefälschte Website mit INWX-Design
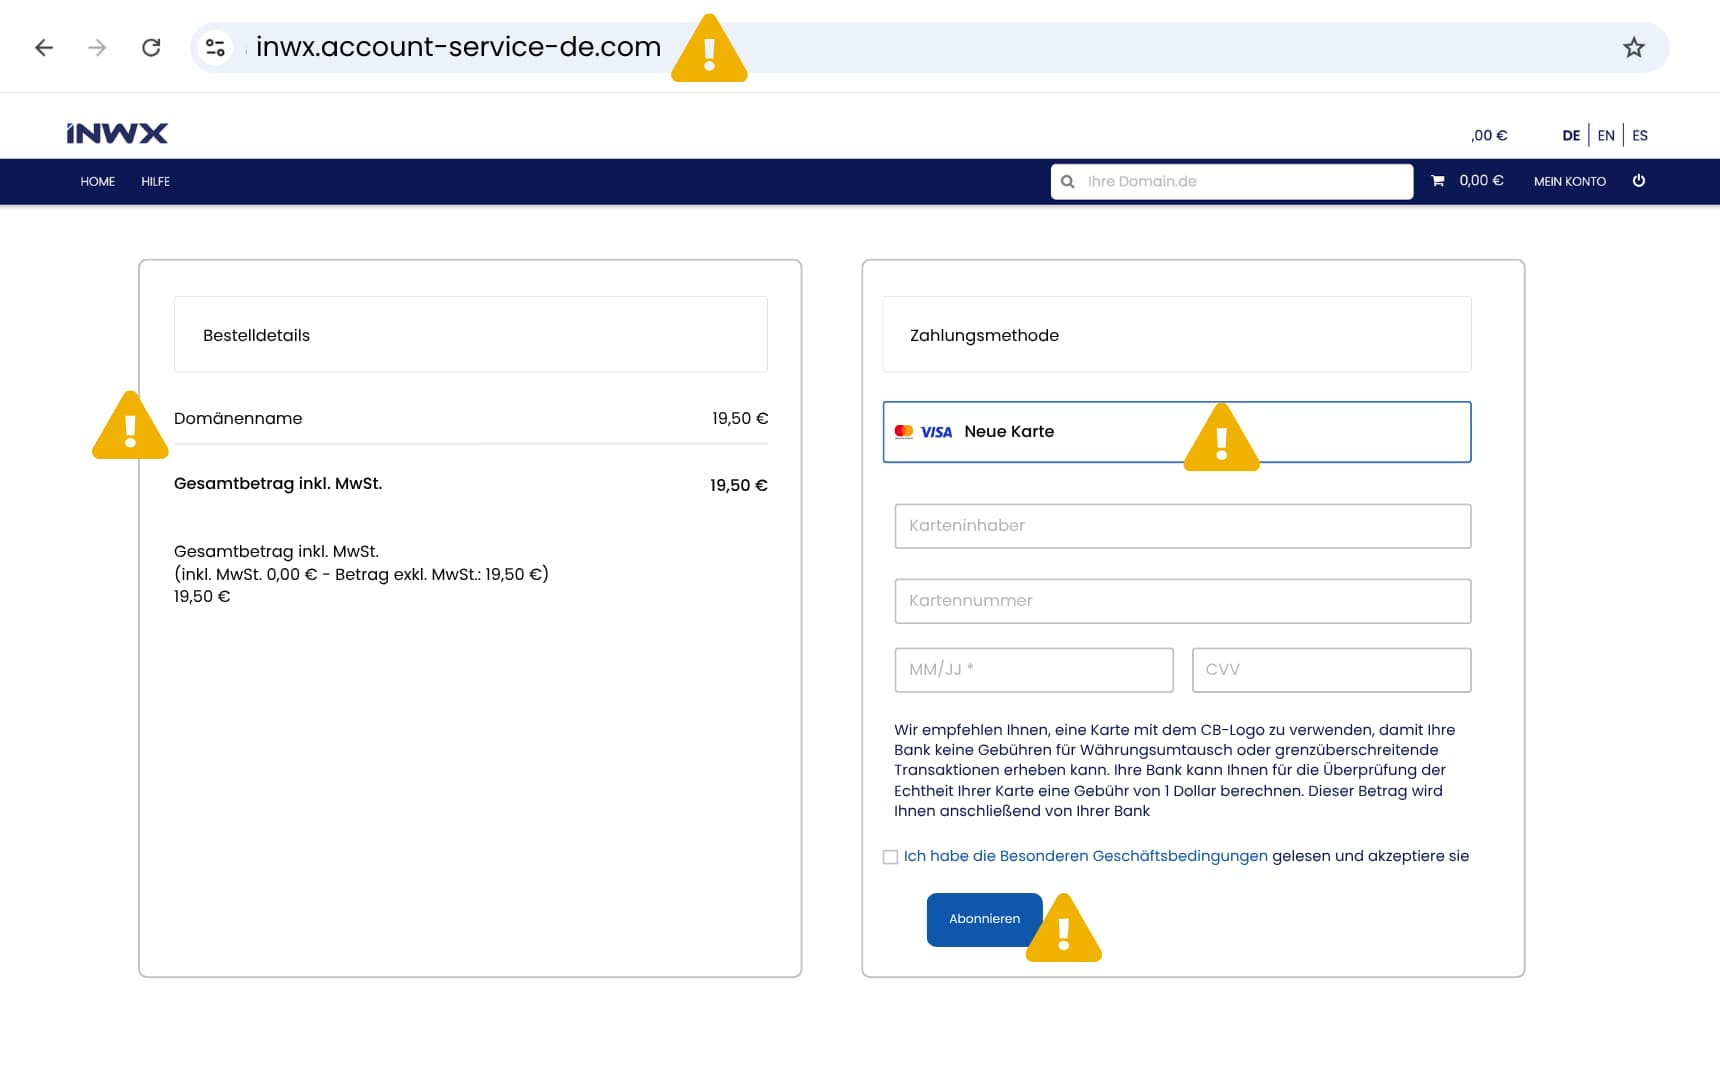
Die Domain in der Adresszeile stimmt nicht mit der echten INWX-Domain überein. Die Seite verlangt Zahlungsangaben, ohne dass Du Dich vorher eingeloggt hast. Auch die Webseite wirkt auffällig allgemein: Statt eines konkreten Produkts, etwa des betroffenen Domainnamens, formuliert sie nur vage. Der Button trägt zudem die Aufschrift „Abonnieren“, was inhaltlich gar nicht zum Kontext passt.
Beispiel 3: Spear-Phishing mit Mails vom CEO
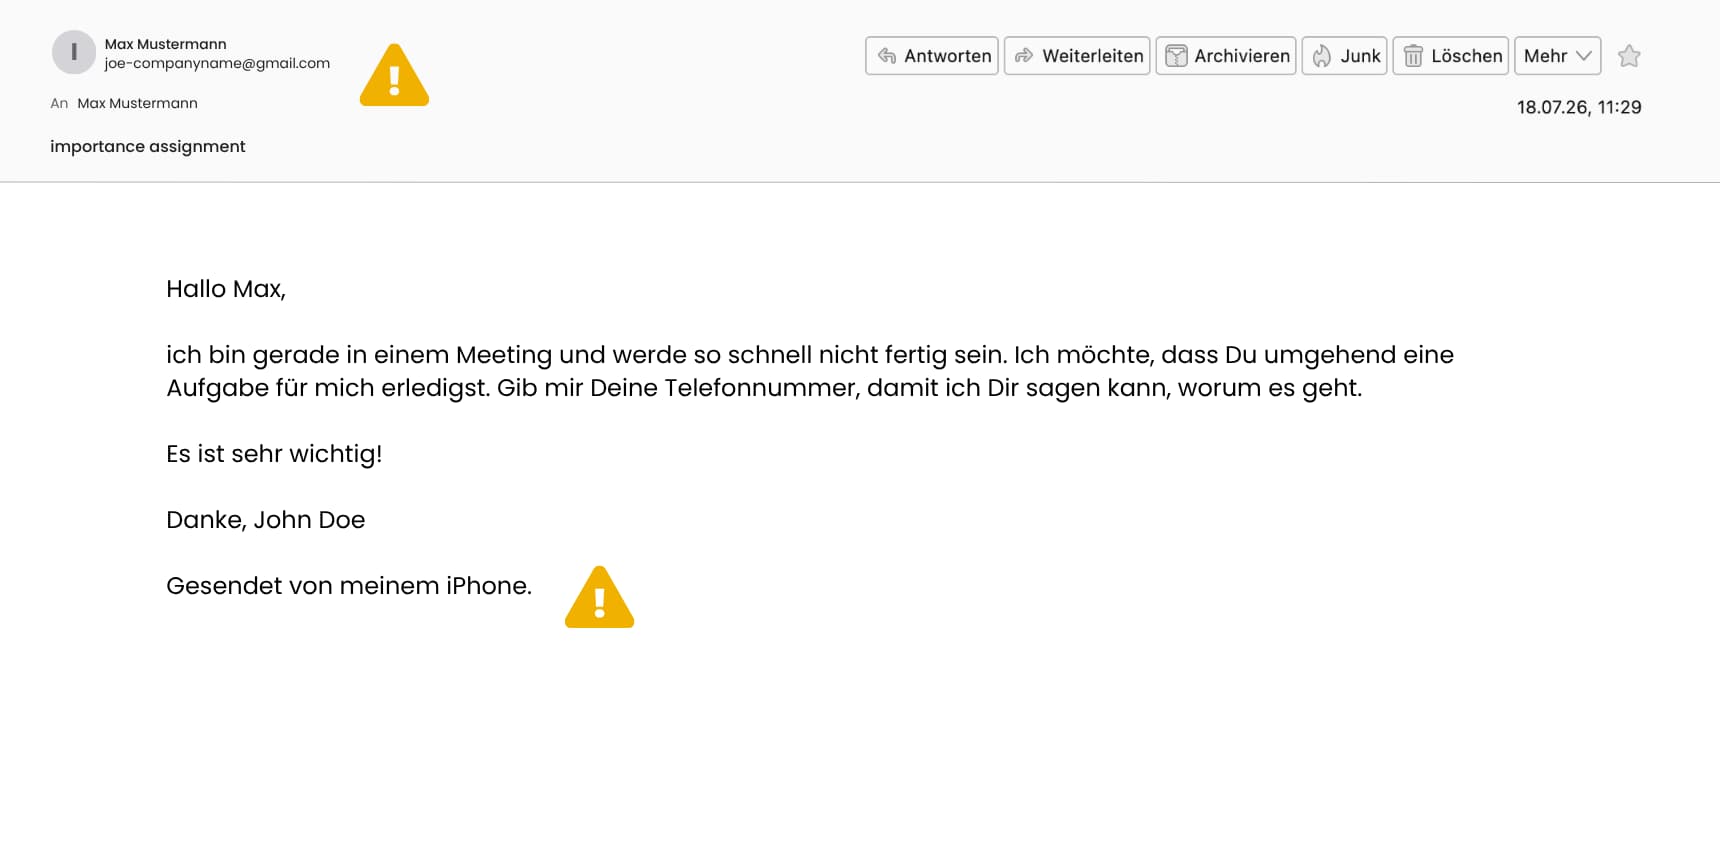
Diese Nachricht gibt sich als Führungskraft aus, um Druck aufzubauen und schnelles Handeln ohne Rückfragen zu erzwingen. Die Absender-Adresse weicht von der echten E-Mail der Führungskraft ab, und die Ausrede der Nichterreichbarkeit („in einem Meeting“) soll verhindern, dass Du die Anfrage auf normalem Weg überprüfst. Antwortest Du mit Deiner Telefonnummer, setzen die Angreifenden das Phishing per SMS fort.
Beispiel 4: Typosquatting-Domains
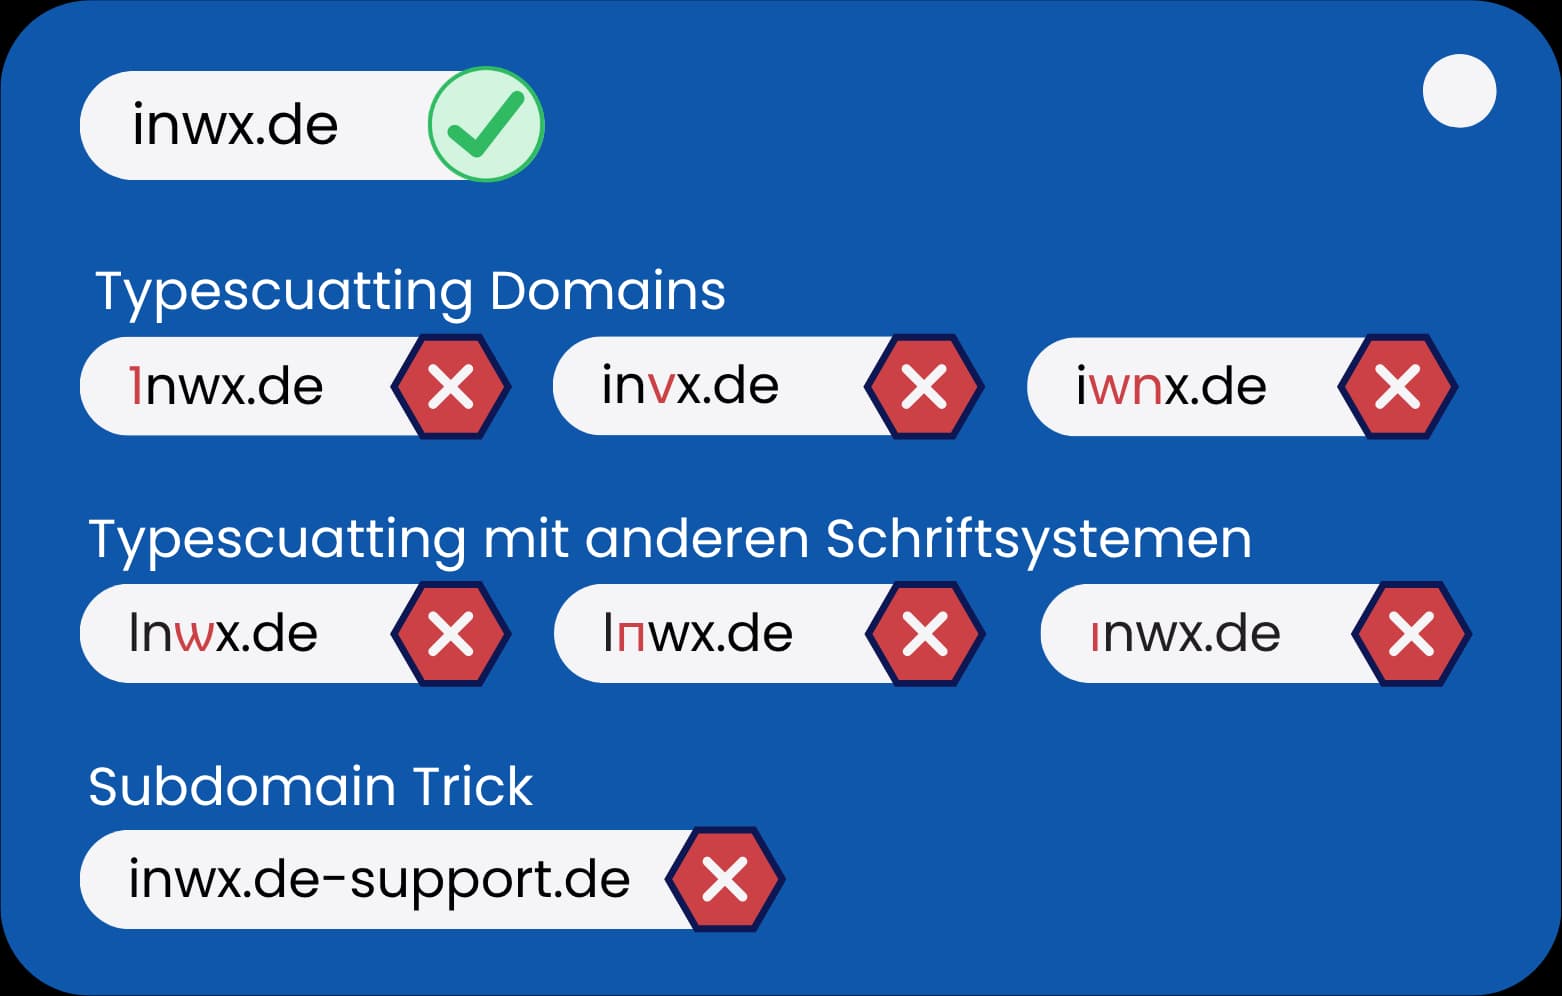
Kleine Tippfehler reichen oft für eine überzeugende Fake-Domain: 1nwx.de ersetzt das „i“ durch eine „1“, invx.de tauscht „w“ gegen „v“, inxw.de vertauscht zwei Buchstaben.
Raffinierter wird es mit Buchstaben aus anderen Schriftsystemen, die kaum vom lateinischen Original zu unterscheiden sind: lnѡx.de, lпwx.de und іnwx.de nutzen kyrillische Zeichen – optisch identisch, technisch aber andere Domains.
inwx.de-support.de wirkt wie eine INWX-Domain, gehört aber tatsächlich zu „de-support.de“ – „inwx“ ist nur eine Subdomain.
Was tun, wenn ich eine Phishing-Mail geöffnet habe?
Eine Phishing-Mail nur zu öffnen, ist in der Regel noch nicht gefährlich. Erst wenn Du auf einen Link geklickt oder personenbezogene Daten eingegeben hast, solltest Du aktiv werden: Passwort ändern, den betroffenen Anbieter informieren und bei Bankdaten zusätzlich Deine Bank kontaktieren.
- Keine weiteren Klicks: Klicke auf keine weiteren Links und öffne keine Anhänge aus der Nachricht. Schließe die Mail.
- Passwörter ändern: Hast Du Zugangsdaten eingegeben, ändere sofort das betroffene Passwort, auch bei allen weiteren Konten, bei denen Du dasselbe Passwort nutzt. Beende in den Einstellungen alle aktiven Sessions, damit Unbefugte den Zugriff verlieren. Prüfe Dein Konto auf verdächtige Aktivitäten. Aktiviere, wenn möglich, zusätzlich die Zwei-Faktor-Authentifizierung.
- Anbieter informieren: Melde Dich beim tatsächlichen Portal oder Anbieter, dessen Namen die Mail missbraucht hat. So kann der Anbieter Dein Konto prüfen und gegebenenfalls sperren.
- Bank kontaktieren: Sind Zahlungs- oder Bankdaten betroffen, informiere umgehend Deine Bank, damit sie verdächtige Abbuchungen stoppen kann. Deinen Kartenzugang kannst Du meist direkt über die Banking-App sperren.
- Weitere Konten prüfen: Besonders bei gehackten E-Mail-Konten lohnt es sich, zu prüfen, wo Du diese Adresse noch nutzt. Denn über die gehackte Adresse können Angreifende oft auch die Passwörter anderer Konten zurücksetzen.
- Gerät scannen: Prüfe Dein Gerät mit einer aktuellen Antivirensoftware auf Schadsoftware.
- Phishing-Mail melden: Leite die Nachricht weiter, damit andere gewarnt werden, zum Beispiel beim Phishingradar der Verbraucherzentrale. Bei finanziellem Schaden durch Phishing-Betrug kannst Du zusätzlich Anzeige bei der Polizei erstatten.
Hast Du die Mail auf dem Smartphone geöffnet, gelten dieselben Schritte. Prüfe hier zusätzlich die Berechtigungen kürzlich installierter Apps und entferne alles, was Du nicht eindeutig zuordnen kannst.
Schutzmaßnahmen, 2FA und weitere Tipps
Der beste Schutz vor Phishing ist grundsätzliche Skepsis: Hinterfrage jede Nachricht kritisch und sei wachsam, wo Du Deine Daten eingibst. Banken, Behörden, Onlineshops und auch wir fordern Dich nie auf, Zahlungsdaten per E-Mail oder über einen Link einzugeben. Gib solche und andere sensible Informationen nur nach einem vorherigen Login in das Kundenkonto ein oder ändere sie dort.
Nutze außerdem sichere und für jedes Portal unterschiedliche Passwörter, ein Passwort-Manager hilft Dir dabei, den Überblick zu behalten. Halte zudem Betriebssystem, Browser und Apps stets aktuell, da Updates häufig bekannte Sicherheitslücken schließen.
Wo immer möglich, solltest Du die Zwei-Faktor-Authentifizierung (2FA) aktivieren. Sie ergänzt Dein Passwort um einen zweiten Schutzfaktor, etwa einen Code auf einem separaten Gerät. So reicht Dein Passwort allein nicht mehr aus, um Zugriff auf Dein Konto zu erhalten. Wie Du 2FA bei uns einrichtest, erfährst Du hier: Schritt-für-Schritt: 2FA bei INWX aktivieren.